Post-Quantum Cryptography pada 2026: Standar NIST dan Tantangan Migrasi Sistem Digital
Panduan berbasis riset tentang Post-Quantum Cryptography, standar NIST, ancaman komputer kuantum, risiko harvest-now-decrypt-later, dan kesiapan migrasi keamanan digital.
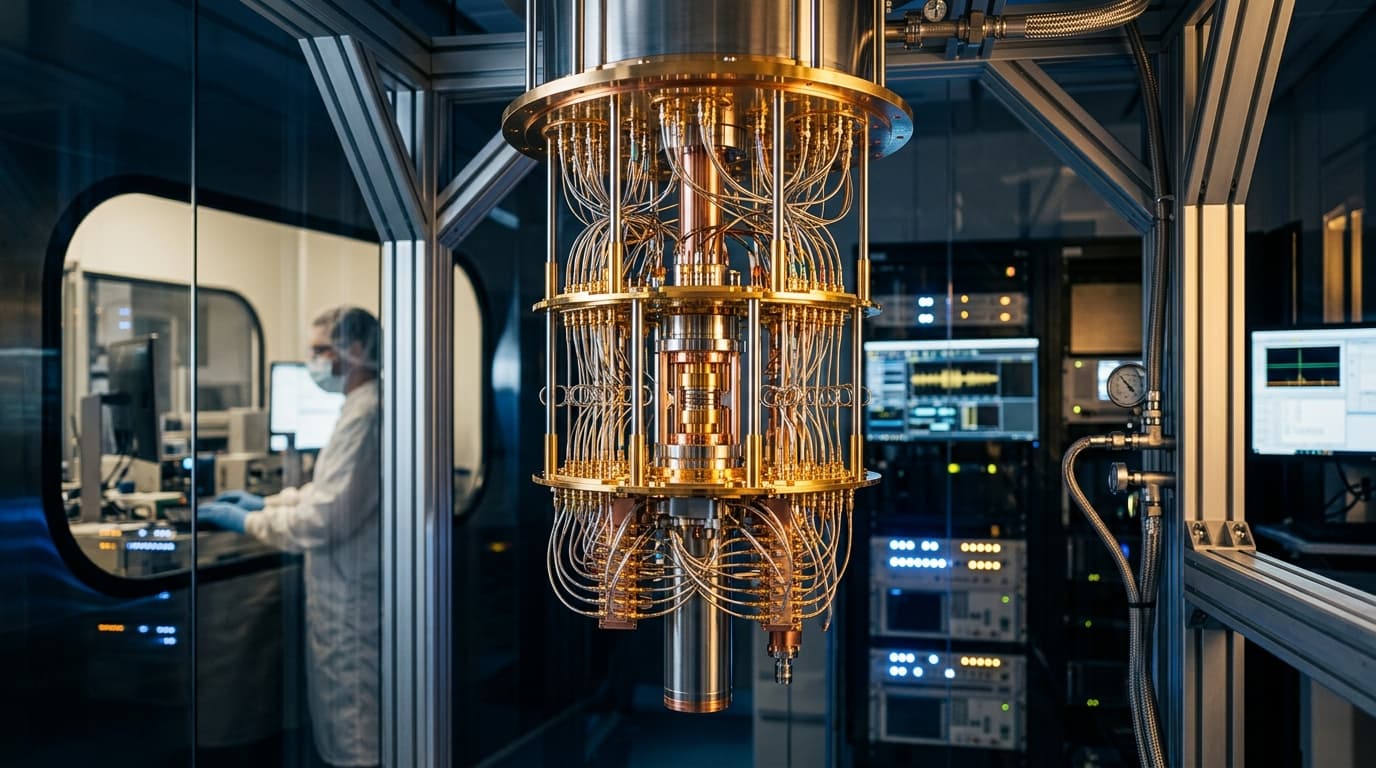
Post-Quantum Cryptography (PQC) menjadi bagian penting dari perencanaan keamanan digital karena komputer kuantum yang cukup kuat berpotensi mengancam sejumlah algoritma kriptografi kunci publik yang digunakan saat ini. NIST telah menerbitkan tiga standar utama, yaitu ML-KEM, ML-DSA, dan SLH-DSA. Sementara itu, algoritma lain seperti HQC dan FALCON masih berada dalam proses standardisasi. Migrasi PQC membutuhkan lebih dari sekadar penggantian algoritma: organisasi perlu menginventarisasi penggunaan kriptografi, menentukan prioritas risiko, menguji kompatibilitas, meninjau dukungan vendor, dan membangun crypto agility.
Komputer kuantum belum perlu mampu memecahkan enkripsi yang digunakan saat ini agar organisasi mulai mempersiapkan keamanan pascakuantum. Umur kerahasiaan data, potensi ancaman terhadap kriptografi kunci publik, dan lamanya proses pembaruan infrastruktur digital sudah menjadi alasan kuat untuk menyusun rencana migrasi sejak dini.
Persiapan ini dikenal sebagai Post-Quantum Cryptography (PQC), yaitu penggunaan algoritma kriptografi matematika baru yang dirancang untuk menghadapi serangan dari komputer kuantum yang relevan secara kriptografis (Cryptographically Relevant Quantum Computer / CRQC).
Perkembangan PQC telah resmi memasuki tahap implementasi teknis. National Institute of Standards and Technology (NIST) Amerika Serikat menerbitkan tiga standar utama pada 13 Agustus 2024. Standar tersebut menyediakan fondasi teruji yang dapat digunakan organisasi untuk mulai merencanakan, menguji, dan menerapkan migrasi pada infrastruktur digital modern.
Namun, ada perbedaan penting antara algoritma yang sudah berstatus standar final, algoritma yang baru dipilih untuk standarisasi, dan kandidat yang masih dievaluasi. Memahami perbedaan tersebut membantu pengelola sistem mengambil keputusan berbasis status teknis yang sebenarnya, bukan sekadar mengikuti tren keamanan sesaat.
Artikel riset ini mengupas tuntas standar PQC NIST, ancaman harvest now, decrypt later, tantangan migrasi sistem digital, serta kerangka praktis bagi organisasi dalam memperkuat ketahanan siber.
Mengapa Post-Quantum Cryptography Sangat Krusial?
Kriptografi kunci publik (asymmetric cryptography) digunakan dalam berbagai proses vital keamanan digital, termasuk pertukaran kunci sesi, otentikasi identitas, penerbitan sertifikat digital TLS/SSL, dan tanda tangan perangkat lunak.
Sejumlah algoritma kunci publik yang mendominasi sistem digital saat ini mengandalkan persoalan matematika seperti faktorisasi bilangan prima besar (RSA) dan logaritma diskret pada kurva eliptik (ECC). Algoritma kuantum yang dikenal sebagai algoritma Shor secara teoretis dapat menyelesaikan persoalan tersebut secara efisien jika dijalankan pada komputer kuantum dengan skala qubit logis yang memadai.
Kondisi ini bukan berarti bahwa seluruh enkripsi modern sudah dapat ditembus oleh komputer kuantum yang ada hari ini. Kemampuan operasional untuk memecahkan kriptografi modern secara luas memerlukan perangkat keras kuantum dengan skala dan toleransi kesalahan (fault tolerance) yang sangat menantang. Waktu pencapaian kemampuan operasional tersebut masih belum pasti.
PQC berfokus pada algoritma yang dirancang untuk mempertahankan keamanan jangka panjang terhadap ancaman tersebut, sekaligus dapat dijalankan secara efisien pada perangkat komputasi konvensional (server cloud, laptop, mikrokontroler IoT, dan ponsel pintar).
Bagi arsitek sistem di Kategori Riset Teknologi InspirasiKita, tantangannya bukan hanya memilih algoritma baru. Kriptografi tersebar di aplikasi, sistem operasi, perangkat jaringan fisik, lapisan Infrastruktur Internet & Cloud Hosting, sertifikat digital, sistem manajemen identitas, dan produk pihak ketiga. Setiap rencana perubahan wajib memperhitungkan seluruh rantai ketergantungan tersebut secara menyeluruh.
Rujukan Resmi: Program standarisasi global dapat dipantau langsung melalui portal resmi NIST — Post-Quantum Cryptography.
Risiko Nyata: Skenario Harvest Now, Decrypt Later (HNDL)
Salah satu alasan mendasar mengapa organisasi harus segera bersiap adalah skenario Harvest Now, Decrypt Later (HNDL).
Dalam skenario ini, pelaku ancaman menyadap dan menyimpan komunikasi data terenkripsi saat ini dengan harapan dapat mendekripsinya di masa depan apabila teknologi komputer kuantum yang memadai telah tersedia. Risiko ini sangat relevan untuk informasi yang wajib dipertahankan kerahasiaannya selama bertahun-tahun.
Contoh aset digital yang rentan terhadap ancaman HNDL meliputi:
- Rahasia dagang, cetak biru inovasi, dan kekayaan intelektual perusahaan.
- Data privasi medis, rekam kesehatan elektronik, dan data genomik.
- Komunikasi strategis serta data kedaulatan informasi publik.
- Rekam transaksi perbankan jangka panjang dan data identitas biometrik.
HNDL bukan bukti bahwa penyerang saat ini sudah dapat membaca seluruh komunikasi terenkripsi Anda. Istilah ini menggambarkan strategi penimbunan data (adversarial hoarding) untuk kemungkinan dekripsi pada masa mendatang.
Oleh karena itu, organisasi sebaiknya menilai risiko keamanan digital berdasarkan lima pertanyaan panduan berikut:
- Masa Retensi Kerahasiaan: Berapa lama data tersebut wajib tetap rahasia?
- Kekuatan Algoritma Proteksi: Algoritma dan protokol apa yang melindungi data saat transit (in-transit) dan saat disimpan (at-rest)?
- Eksposur Penyadapan: Apakah lalu lintas data melintasi jaringan publik yang rentan dicegat pihak ketiga?
- Waktu Transisi: Berapa lama waktu yang dibutuhkan organisasi untuk memperbarui seluruh pustaka kriptografi terkait?
- Dukungan Ekosistem: Apakah perangkat lunak, sistem operasi, dan layanan vendor yang digunakan memiliki jalur pembaruan (upgrade path) yang jelas?
Jawaban atas pertanyaan-pertanyaan ini membantu menentukan komponen sistem mana yang wajib diprioritaskan terlebih dahulu.
Tiga Standar PQC NIST yang Telah Berstatus Final (Agustus 2024)
Pada 13 Agustus 2024, National Institute of Standards and Technology (NIST) resmi mengesahkan tiga standar Federal Information Processing Standards (FIPS) perdana untuk PQC. Ketiganya memiliki fungsi spesifik: satu standar berfokus pada pembentukan kunci bersama, sedangkan dua lainnya berfokus pada tanda tangan digital.
Seluruh angka parameter dan spesifikasi ukuran byte pada tabel berikut merupakan data otentik resmi dari dokumen publikasi FIPS NIST:
| Standar FIPS | Nama Algoritma | Asal Algoritma | Fungsi Kriptografi | Pendekatan Matematis | Parameter Resmi & Level Keamanan | Ukuran Public Key | Ukuran Ciphertext / Signature |
|---|---|---|---|---|---|---|---|
| FIPS 203 | ML-KEM | CRYSTALS-Kyber | Pembentukan Kunci (Key Encapsulation) | Module-Lattice (Kisi Berbasis Modul) | ML-KEM-512 (NIST Cat 1 / ~AES-128) ML-KEM-768 (NIST Cat 3 / ~AES-192) ML-KEM-1024 (NIST Cat 5 / ~AES-256) |
800 Bytes 1.184 Bytes 1.568 Bytes |
768 Bytes 1.088 Bytes 1.568 Bytes |
| FIPS 204 | ML-DSA | CRYSTALS-Dilithium | Tanda Tangan Digital Utama | Module-Lattice (Kisi Berbasis Modul) | ML-DSA-44 (NIST Cat 2) ML-DSA-65 (NIST Cat 3) ML-DSA-87 (NIST Cat 5) |
1.312 Bytes 1.952 Bytes 2.592 Bytes |
2.420 Bytes 3.309 Bytes 4.627 Bytes |
| FIPS 205 | SLH-DSA | SPHINCS+ | Tanda Tangan Digital Berbasis Hash | Stateless Hash-Based (Fungsi Hash Satu Arah) | SLH-DSA-128 (NIST Cat 1) SLH-DSA-192 (NIST Cat 3) SLH-DSA-256 (NIST Cat 5) |
32 – 64 Bytes | 7,8 KB – 17,0 KB 16,2 KB – 35,6 KB 29,7 KB – 49,8 KB |
1. ML-KEM — FIPS 203
Module-Lattice-Based Key-Encapsulation Mechanism (ML-KEM) digunakan untuk membentuk rahasia bersama (shared secret) antara dua pihak melalui saluran komunikasi publik terbuka. Rahasia bersama ini selanjutnya dipakai oleh algoritma simetris berkekuatan tinggi (seperti AES-256) untuk mengenkripsi aliran data komunikasi.
ML-KEM berasal dari algoritma CRYSTALS-Kyber. FIPS 203 menetapkan tiga set parameter:
- ML-KEM-512: Kategori keamanan NIST 1 (setara kekuatan komputasi brute-force AES-128).
- ML-KEM-768: Kategori keamanan NIST 3 (setara kekuatan AES-192). Ini adalah parameter yang paling direkomendasikan untuk implementasi umum.
- ML-KEM-1024: Kategori keamanan NIST 5 (setara kekuatan AES-256).
Kategori keamanan ini merupakan bagian dari kerangka penilaian ketat NIST. Kategori tersebut bukan jaminan bahwa implementasi perangkat lunak otomatis kebal terhadap serangan implementasi (side-channel attacks), melainkan tolok ukur ketahanan matematis. Pemilihan parameter wajib mempertimbangkan kebutuhan keamanan, latensi transmisi, dan interoperabilitas perangkat.
ML-KEM bukan algoritma enkripsi data massal langsung yang menggantikan seluruh fungsi kriptografi; perannya adalah mekanisme pertukaran kunci sesi yang aman.
- Dokumentasi Spesifikasi: NIST FIPS 203 — Module-Lattice-Based Key-Encapsulation Mechanism Standard.
2. ML-DSA — FIPS 204
Module-Lattice-Based Digital Signature Algorithm (ML-DSA) merupakan standar tanda tangan digital yang diturunkan dari CRYSTALS-Dilithium.
Tanda tangan digital berfungsi memastikan integritas data (tamper-proof) dan mengotentikasi keabsahan pihak penandatangan. Pemanfaatannya mencakup penandatanganan dokumen digital, sertifikat identitas TLS, serta penandatanganan kode perangkat lunak (software code signing).
Tantangan utama migrasi ke ML-DSA adalah ukuran tanda tangannya. Tanda tangan ML-DSA berukuran ribuan byte (misalnya 3.309 byte pada level 65), jauh lebih besar daripada tanda tangan kurva eliptik konvensional (seperti Ed25519 yang hanya 64 byte). Hal ini dapat memicu fragmentasi paket data pada protokol jaringan ber-MTU terbatas.
- Dokumentasi Spesifikasi: NIST FIPS 204 — Module-Lattice-Based Digital Signature Standard.
3. SLH-DSA — FIPS 205
Stateless Hash-Based Digital Signature Algorithm (SLH-DSA) merupakan standar tanda tangan digital berbasis fungsi hash yang diturunkan dari SPHINCS+.
SLH-DSA memanfaatkan pendekatan matematika yang berbeda dari kisi (lattice). Perbedaan ini sangat berharga dalam strategi diversifikasi kriptografi (defense-in-depth). Jika di masa depan ditemukan kelemahan teoretis pada persoalan matematika kisi, SLH-DSA tetap kokoh karena hanya mengandalkan keamanan fungsi hash kriptografi standar yang telah teruji puluhan tahun.
Meskipun ukuran kuncinya sangat ringkas (32–64 byte), ukuran tanda tangannya relatif besar (mencapai puluhan kilobita), sehingga memerlukan pertimbangan cermat sebelum diterapkan pada lingkungan dengan batasan lebar pita (bandwidth) ketat.
- Dokumentasi Spesifikasi: NIST FIPS 205 — Stateless Hash-Based Digital Signature Standard.
Status Perkembangan Algoritma Lanjutan: HQC dan FALCON
Proses standarisasi PQC tidak berhenti setelah tiga standar FIPS di atas disahkan. NIST terus mengevaluasi algoritma tambahan untuk memperluas opsi dan mencegah ketergantungan pada satu jenis pendekatan matematika:
HQC: Kandidat Pembentukan Kunci Alternatif
Pada Maret 2025, NIST memilih Hamming Quasi-Cyclic (HQC) untuk distandarisasi sebagai mekanisme pembentukan kunci tambahan berbasis kode (code-based cryptography).
HQC berfungsi sebagai alternatif jika di kemudian hari ditemukan anomali pada ML-KEM. Namun, penetapan HQC untuk distandarisasi bukan berarti standar finalnya sudah terbit. NIST memproyeksikan standar final HQC akan rampung sekitar tahun 2027. Sebelum dokumen final dirilis, organisasi disarankan memprioritaskan ML-KEM untuk implementasi produksi.
- Referensi: NIST — HQC Selected for Standardization.
FALCON / FN-DSA: Tanda Tangan Digital Berbasis Kisi Cepat
FALCON terpilih untuk proses standarisasi lanjutan dan tercantum dalam pengembangan FIPS 206 (FN-DSA). FALCON menawarkan ukuran tanda tangan yang jauh lebih ringkas dibandingkan ML-DSA, namun memerlukan komputasi floating-point presisi tinggi yang lebih rumit pada tingkat implementasi perangkat keras. Standar FIPS 206 saat ini masih dalam tahap finalisasi penyusunan draf resmi.
NIST juga terus mengevaluasi kandidat tanda tangan digital tambahan pada putaran evaluasi lanjutan untuk memperkaya ekosistem kriptografi global.
- Referensi Standar Lanjutan: NIST — Selected Algorithms for Post-Quantum Cryptography dan NIST — Additional Digital Signature Schemes.
Tantangan Nyata Migrasi PQC dalam Sistem Digital
Penerapan PQC bukan sekadar mengganti satu baris kode konfigurasi aplikasi. Menurut evaluasi tim riset pada Metodologi Riset Empiris InspirasiKita, migrasi PQC melibatkan transformasi arsitektur sistem yang mendalam:
1. Inventarisasi Kriptografi Tersembunyi (Cryptographic Discovery)
Banyak sistem enterprise tidak mengetahui secara pasti di mana saja kriptografi digunakan. Algoritma warisan (legacy) sering kali tertanam di dalam pustaka pihak ketiga (third-party dependencies), modul SDK, driver perangkat keras, atau gateway pembayaran eksternal. Inventarisasi berkala wajib dilakukan untuk memetakan seluruh aset kriptografis.
2. Lonjakan Ukuran Kunci dan Latensi Jaringan
Kunci publik dan tanda tangan PQC berukuran ribuan byte. Hal ini berpotensi menyebabkan fragmentasi paket TCP, memperpanjang durasi TLS handshake, serta meningkatkan beban komputasi server. Dampak latensi jaringan ini sangat terasa pada infrastruktur terdistribusi (seperti dibahas dalam riset kami mengenai Analisis Latensi Edge Computing vs Cloud Terpusat 2026).
3. Ketergantungan Ekosistem Vendor dan Perangkat Keras
Banyak organisasi tidak mengendalikan seluruh tumpukan teknologi secara mandiri. Perangkat Hardware Security Module (HSM), smart card, router jaringan, dan sertifikat CA (Certificate Authority) publik bergantung pada peta jalan pembaruan dari masing-masing vendor.
4. Interoperabilitas dan Pendekatan Hybrid
Selama masa transisi, sistem modern harus tetap dapat berkomunikasi dengan sistem lama. Solusi terbaik saat ini adalah menerapkan pendekatan hybrid (misalnya menggabungkan X25519 dengan ML-KEM-768 pada negosiasi kunci TLS 1.3), sehingga sistem memenuhi standar kepatuhan saat ini sekaligus kebal terhadap ancaman dekripsi di masa depan.
5. Membangun Crypto Agility
Crypto agility adalah kemampuan arsitektur sistem untuk memperbarui atau menukar algoritma, panjang kunci, dan sertifikat secara terpusat tanpa harus merombak ulang basis kode aplikasi. Panduan perancangan sistem modular ini diuraikan oleh NIST dalam Considerations for Achieving Crypto Agility (NIST CSWP 39).
Kerangka Praktis 7 Tahap Memulai Migrasi Sistem
Organisasi dapat mengadopsi peta jalan terstruktur berikut untuk memulai perjalanan migrasi PQC:
- Tahap 1 — Bentuk Komite Pengarah Kriptografi: Satukan tim keamanan siber, arsitek infrastruktur, pengembang perangkat lunak, divisi manajemen risiko, dan pemilik data.
- Tahap 2 — Bangun Inventaris Kriptografi Lengkap: Petakan seluruh algoritma, pustaka SSL/TLS, sertifikat publik, kunci privat, dan koneksi API antar-sistem.
- Tahap 3 — Evaluasi Paparan Risiko HNDL: Identifikasi repositori data yang memiliki masa retensi kerahasiaan lebih dari 5 hingga 10 tahun.
- Tahap 4 — Petakan Kebutuhan ke Standar FIPS: Terapkan ML-KEM (FIPS 203) untuk enkapsulasi kunci sesi dan ML-DSA (FIPS 204) untuk verifikasi tanda tangan digital.
- Tahap 5 — Jalankan Uji Coba Terbatas (Staging Sandbox): Uji negosiasi cipher hybrid, dampak ukuran paket terhadap buffer MTU jaringan, dan stabilitas koneksi klien-server.
- Tahap 6 — Luncurkan Penerapan Bertahap (Phased Rollout): Mulai migrasi dari perimeter jaringan eksternal dan API gateway publik sebelum menyentuh basis data inti.
- Tahap 7 — Perbarui Tata Kelola dan Dokumentasi: Dokumentasikan seluruh perubahan protokol dan pantau pedoman teknis terbaru dari NIST NCCoE Migration to PQC FAQ.
Kesimpulan
Pada 2026, Post-Quantum Cryptography telah beralih dari ranah riset teoretis menjadi rencana aksi implementasi nyata. Tiga standar final FIPS dari NIST—ML-KEM (FIPS 203), ML-DSA (FIPS 204), dan SLH-DSA (FIPS 205)—menyediakan kepastian hukum dan teknis bagi industri global untuk mulai bergerak.
Langkah terpenting bagi pengelola teknologi bukanlah menunggu komputer kuantum komersial hadir, melainkan membangun kesiapan arsitektur sedini mungkin: mengaudit penggunaan kriptografi saat ini, melindungi data berumur panjang dari ancaman harvest now, decrypt later, dan menanamkan prinsip crypto agility di setiap lini sistem informasi digital.
Pertanyaan yang Sering Diajukan (FAQ)
Klarifikasi teknis terverifikasi untuk kemudahan pemahaman pengguna.
Post-Quantum Cryptography adalah kriptografi yang dirancang untuk melindungi sistem digital dari serangan yang dapat dilakukan menggunakan komputer klasik maupun komputer kuantum yang relevan. Algoritmanya dapat dijalankan pada perangkat komputasi konvensional.
Topik & Industri Terkait:
Analisis Terkait Teknologi
Eksplorasi mendalam arsitektur komputasi, beban kerja perusahaan, dan infrastruktur modern.
Analisis Latensi Edge Computing vs Cloud Terpusat 2026
Studi komparatif empiris latensi P95 dan P99 antara edge computing terdistribusi dengan cloud terpusat di jaringan Asia-Pasifik.
Evolusi Digital Entertainment Portal & Arsitektur JKT88 Modern
Analisis komprehensif evolusi digital entertainment portal pada ekosistem JKT88, menyoroti inovasi arsitektur sistem dan pengalaman pengguna daring.
Implementasi Zero Trust untuk Proteksi Infrastruktur Layanan Publik Digital
Kajian arsitektur keamanan layanan publik digital berbasis Zero Trust Architecture, integrasi manajemen identitas NIST, dan enkripsi transport tingkat lanjut.