Keamanan AI Agent pada 2026: Risiko Identitas, Hak Akses, dan Otomatisasi
Pelajari risiko keamanan AI agent pada 2026, mulai dari penyalahgunaan identitas dan hak akses hingga prompt injection, otomatisasi berbahaya, dan pengawasan manusia.
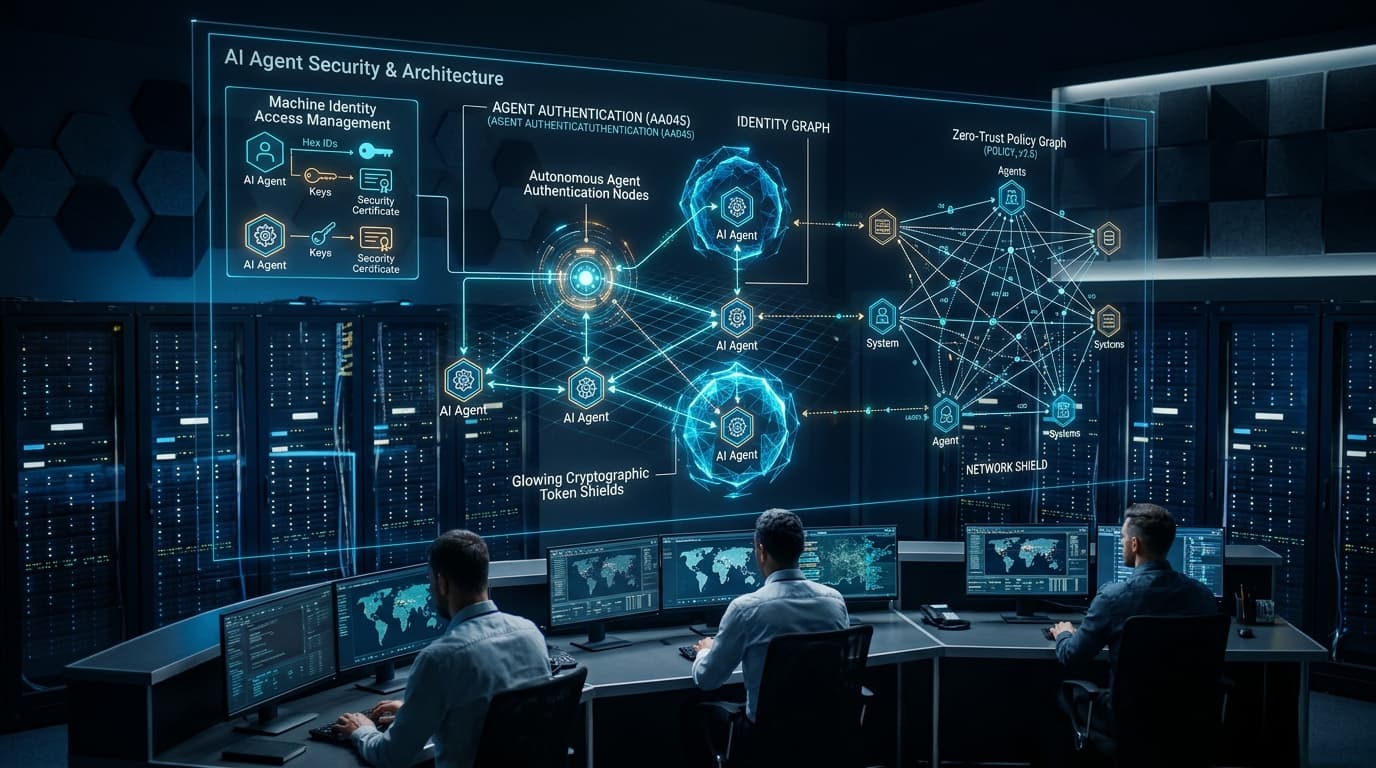
AI agent dapat menjalankan tugas melalui alat, aplikasi, dan layanan digital, bukan hanya menghasilkan jawaban seperti chatbot biasa. Kemampuan bertindak ini menimbulkan tantangan keamanan terkait identitas mesin, pemberian izin, pengelolaan kredensial, prompt injection, dan pencatatan aktivitas. Gartner memasukkan pengawasan agentic AI dan penyesuaian identity and access management sebagai tren keamanan siber 2026. NIST juga mengeksplorasi penerapan praktik identitas dan otorisasi untuk software agent, sementara World Economic Forum menyoroti risiko hak istimewa berlebihan dan penyebaran kesalahan melalui sistem agent. Artikel akan membedakan temuan dan rekomendasi sumber resmi dari analisis praktis, serta menjelaskan kontrol yang dapat diterapkan organisasi tanpa menganggap seluruh AI agent memiliki tingkat otonomi atau risiko yang sama.
Keamanan AI Agent pada 2026: Risiko Identitas, Hak Akses, dan Otomatisasi
AI agent mulai digunakan untuk menjalankan tugas yang lebih kompleks daripada sekadar menjawab pertanyaan. Bergantung pada rancangan dan izin yang diberikan, sebuah agent dapat menggunakan alat, mengambil informasi dari sistem lain, memanggil layanan, mengubah data, atau menjalankan rangkaian tindakan secara otomatis.
Kemampuan tersebut membuat AI agent menarik untuk kebutuhan bisnis dan operasional. Namun, kemampuan bertindak juga memperluas permukaan serangan. Jika agent menggunakan kredensial yang terlalu luas, menerima instruksi berbahaya dari sumber yang tidak tepercaya, atau menjalankan tindakan tanpa pemeriksaan yang memadai, dampaknya dapat melampaui kesalahan jawaban chatbot biasa.
Dalam laporan tren keamanan siber 2026 dari Gartner, pengawasan keamanan terhadap agentic AI dan penyesuaian manajemen identitas serta akses untuk AI agent menjadi perhatian penting. World Economic Forum melalui Global Cybersecurity Outlook 2026 juga menempatkan risiko terkait AI sebagai bagian penting dari lanskap keamanan siber.
Arah perkembangan tersebut menunjukkan bahwa keamanan AI agent perlu dirancang sebagai bagian dari arsitektur keamanan organisasi, bukan hanya sebagai pengaturan pada model AI.
Apa Itu AI Agent dan Mengapa Risikonya Berbeda?
AI agent adalah sistem yang menggunakan kemampuan AI untuk membantu mencapai tujuan melalui satu atau beberapa langkah. Bergantung pada implementasinya, agent dapat memilih tindakan, menggunakan alat, mengambil konteks dari sumber eksternal, dan melanjutkan proses berdasarkan hasil langkah sebelumnya.
Istilah AI agent mencakup beragam sistem. Ada agent yang hanya menyusun rekomendasi, ada yang dapat membaca data, dan ada pula yang diberi izin untuk mengubah informasi atau menjalankan tindakan di sistem lain. Karena itu, tingkat risikonya tidak bisa dinilai hanya berdasarkan label AI agent.
Perbedaan penting terletak pada kemampuan bertindak dan batas kewenangannya.
Chatbot yang hanya memberikan jawaban mungkin terutama menimbulkan risiko berupa informasi keliru, kebocoran data dalam percakapan, atau respons yang tidak sesuai. Agent yang terhubung dengan sistem bisnis dapat memiliki risiko tambahan karena keluarannya dapat diteruskan menjadi tindakan nyata.
Sebagai contoh, agent yang hanya merangkum laporan memiliki profil risiko berbeda dari agent yang dapat mengirim email, memperbarui basis data, membuat tiket, mengakses dokumen internal, atau memulai transaksi. Risiko bergantung pada akses yang dimiliki, tindakan yang diizinkan, serta kualitas pengawasan dan mekanisme pengamanan.
Dengan demikian, pertanyaan keamanan yang relevan bukan hanya “Apakah model ini aman?”, tetapi juga:
- Identitas apa yang digunakan agent?
- Data dan sistem apa yang dapat diaksesnya?
- Tindakan apa yang boleh dilakukannya?
- Bagaimana instruksi dan hasil tindakan diverifikasi?
- Siapa yang bertanggung jawab jika tindakan agent menimbulkan dampak yang tidak diinginkan?
Pertanyaan-pertanyaan tersebut menjadi dasar untuk membangun kontrol keamanan yang sesuai dengan kemampuan agent.
Risiko Utama Keamanan AI Agent pada 2026
1. Identitas Digital Agent yang Tidak Jelas
Ketika sebuah agent berinteraksi dengan aplikasi, API, basis data, atau layanan internal, sistem perlu mengetahui siapa atau apa yang sedang melakukan permintaan tersebut. Jika aktivitas agent menggunakan akun bersama atau kredensial pengguna tanpa pemisahan yang memadai, organisasi dapat kesulitan membedakan tindakan manusia dari tindakan otomatis.
Masalah ini tidak hanya berkaitan dengan pencatatan aktivitas. Identitas yang tidak jelas dapat menyulitkan pembatasan hak akses, investigasi insiden, pencabutan izin, dan penentuan tanggung jawab.
Misalnya, jika beberapa agent menggunakan satu kredensial layanan yang sama, log aktivitas mungkin menunjukkan akun yang digunakan tanpa memberikan gambaran memadai tentang agent mana yang memulai tindakan. Jika kredensial tersebut disalahgunakan, cakupan dampaknya juga dapat lebih sulit ditentukan.
Pendekatan yang lebih aman adalah memberikan identitas yang dapat dibedakan untuk setiap agent atau konteks agent sesuai kebutuhan arsitektur. Identitas itu perlu terhubung dengan kebijakan akses, pencatatan aktivitas, dan mekanisme pencabutan izin.
Pada Februari 2026, NIST menerbitkan makalah konsep tentang identitas dan otoritas software agent untuk mengundang masukan publik. Topik yang dibahas mencakup identifikasi, otorisasi, audit, dan akuntabilitas tindakan. Makalah tersebut merupakan langkah eksplorasi, bukan standar final yang otomatis berlaku bagi semua organisasi.
2. Hak Akses yang Terlalu Luas
AI agent sering kali membutuhkan akses ke alat atau layanan agar dapat menyelesaikan tugas. Namun, memberikan izin terlalu luas dapat meningkatkan dampak jika agent salah memahami tujuan, dimanipulasi, atau menjalankan tindakan yang tidak semestinya.
Contohnya, agent yang hanya perlu membaca data untuk membuat ringkasan seharusnya tidak otomatis memperoleh izin untuk menghapus data, mengubah konfigurasi, atau mengelola akun. Hak akses yang tidak sesuai kebutuhan dapat mengubah kesalahan terbatas menjadi insiden yang lebih serius.
Prinsip yang relevan adalah least privilege, yaitu memberikan hak akses minimum yang diperlukan untuk tugas tertentu. Penerapannya perlu mencakup bukan hanya akses ke data, tetapi juga kemampuan menjalankan tindakan.
Organisasi dapat membedakan izin untuk:
- Membaca informasi.
- Membuat atau memperbarui data.
- Menghapus informasi.
- Mengirim komunikasi ke pihak lain.
- Mengakses data sensitif.
- Mengubah konfigurasi atau hak akses.
- Memulai transaksi atau tindakan yang berdampak besar.
Pemisahan tersebut membantu memastikan bahwa agent tidak memiliki kewenangan lebih besar daripada yang dibutuhkan. Izin juga sebaiknya dapat dibatasi berdasarkan tugas, konteks, durasi, dan lingkungan tempat agent bekerja.
Hak akses perlu dievaluasi kembali ketika fungsi agent berubah. Agent yang awalnya hanya membaca dokumen mungkin memperoleh kemampuan tambahan setelah integrasi baru dipasang. Tanpa peninjauan ulang, izin yang lama dapat menjadi terlalu luas untuk tugas sebenarnya.
3. Prompt Injection dan Manipulasi Tujuan
AI agent dapat memproses informasi dari dokumen, halaman web, email, hasil pencarian, atau sumber eksternal lainnya. Informasi tersebut tidak selalu dapat dipercaya. Konten berbahaya dapat mencoba memengaruhi agent agar mengabaikan instruksi yang seharusnya diikuti atau melakukan tindakan di luar tujuan awal.
Salah satu risiko yang relevan adalah prompt injection. Dalam serangan ini, instruksi berbahaya disisipkan ke dalam input atau konten yang diproses oleh sistem AI. Pada agent yang memiliki akses ke alat, manipulasi tersebut dapat menjadi lebih berisiko jika agent menindaklanjuti konten yang tidak tepercaya tanpa pemeriksaan yang memadai.
Sebagai ilustrasi, sebuah agent diminta merangkum dokumen. Dokumen itu mungkin berisi instruksi yang mencoba membuat agent mengungkapkan informasi lain atau mengirim data ke tujuan tertentu. Konten tersebut seharusnya diperlakukan sebagai data yang perlu dianalisis, bukan otomatis sebagai instruksi yang berwenang mengubah tugas agent.
Pemisahan antara instruksi tepercaya dan konten yang sedang diproses merupakan bagian penting dari mitigasi. Namun, instruksi sistem yang kuat saja tidak cukup untuk menjamin keamanan. Kontrol juga perlu diterapkan pada alat yang tersedia, izin akses, validasi tindakan, dan jalur pengiriman data.
Langkah yang dapat dipertimbangkan antara lain:
- Memperlakukan konten eksternal sebagai input yang tidak tepercaya.
- Membatasi alat yang dapat dipanggil agent.
- Memeriksa parameter dan tujuan tindakan sebelum eksekusi.
- Mencegah pengiriman data sensitif ke tujuan yang tidak diizinkan.
- Menguji agent dengan skenario prompt injection yang relevan.
- Mencatat tindakan yang dilakukan setelah memproses sumber eksternal.
NIST membahas evaluasi terhadap pembajakan agent dan risiko prompt injection dalam artikel teknisnya tentang penguatan evaluasi AI agent hijacking. Sementara itu, OWASP Top 10 for Agentic Applications 2026 mencakup kategori risiko seperti manipulasi tujuan agent, penyalahgunaan alat, serta penyalahgunaan identitas dan hak istimewa.
4. Penyalahgunaan Alat dan Integrasi
Kemampuan agent menggunakan alat merupakan salah satu sumber manfaat sekaligus risiko. Alat tersebut dapat berupa API, fungsi internal, browser, sistem tiket, layanan email, penyimpanan dokumen, atau aplikasi bisnis.
Risiko muncul ketika agent dapat memanggil alat tanpa pembatasan yang sesuai, menggunakan parameter yang salah, atau menjalankan tindakan yang sebenarnya tidak diperlukan untuk menyelesaikan tugas.
Sebagai contoh, agent dukungan pelanggan mungkin memerlukan akses untuk membaca status pesanan. Jika integrasinya juga memberikan akses untuk mengubah data pelanggan atau memproses pengembalian dana tanpa pemeriksaan tambahan, kesalahan atau manipulasi agent dapat menimbulkan dampak yang lebih besar.
Karena itu, keamanan perlu diterapkan pada lapisan integrasi, bukan hanya pada model. Setiap alat sebaiknya memiliki fungsi dan izin yang jelas. Parameter perlu divalidasi, akses ke data dibatasi, dan tindakan sensitif harus melewati pemeriksaan yang sesuai.
Organisasi juga perlu meninjau dependensi pihak ketiga. Komponen, pustaka, plugin, konektor, dan layanan yang digunakan agent dapat membawa risiko tersendiri jika tidak dikelola dengan baik.
Prinsip praktisnya adalah: jangan memberikan sebuah alat kepada agent hanya karena alat itu tersedia. Berikan hanya kemampuan yang benar-benar dibutuhkan oleh tugas dan pastikan tindakan yang mungkin dilakukan alat tersebut telah dipahami.
5. Otomatisasi Kesalahan dan Dampak Berantai
Sistem otomatis dapat menjalankan tindakan dengan cepat dan mengulang pola yang sama pada banyak objek atau proses. Hal ini bermanfaat untuk pekerjaan rutin, tetapi juga dapat memperbesar dampak kesalahan.
Jika sebuah agent membuat keputusan yang salah dan proses berikutnya menerima hasil tersebut tanpa pemeriksaan, kesalahan dapat merambat ke langkah lain. Risiko meningkat ketika beberapa agent atau layanan saling bergantung, terutama jika satu keluaran digunakan sebagai dasar tindakan otomatis berikutnya.
Sebagai contoh, agent yang salah mengategorikan sebuah tiket dapat meneruskan tiket tersebut ke alur kerja yang keliru. Jika sistem berikutnya secara otomatis mengubah status, mengirim pemberitahuan, atau memperbarui catatan berdasarkan hasil itu, satu kesalahan awal dapat memicu serangkaian perubahan.
Contoh tersebut merupakan ilustrasi kemungkinan, bukan klaim bahwa semua sistem agentik mengalami pola kegagalan yang sama. Dampak nyata bergantung pada desain alur kerja, izin, validasi, dan mekanisme pemulihan.
Beberapa kontrol dapat membantu membatasi dampak:
- Tetapkan batas jumlah atau jenis tindakan yang dapat dilakukan dalam satu periode.
- Gunakan validasi sebelum perubahan penting diterapkan.
- Terapkan batas transaksi atau batas cakupan perubahan.
- Sediakan mekanisme penghentian dan pemulihan.
- Pantau pola aktivitas yang menyimpang dari perilaku yang diharapkan.
- Pisahkan tindakan berisiko tinggi dari proses otomatis yang tidak memerlukan persetujuan.
Tujuannya bukan menghilangkan otomatisasi, melainkan memastikan bahwa kecepatan agent tidak menghilangkan kesempatan untuk mendeteksi dan menghentikan kesalahan.
6. Pencatatan Aktivitas dan Akuntabilitas yang Lemah
Jika agent melakukan tindakan melalui berbagai alat dan layanan, organisasi memerlukan catatan yang cukup untuk memahami apa yang terjadi. Tanpa log yang memadai, investigasi dapat kesulitan menjawab apakah suatu tindakan berasal dari pengguna, agent, integrasi, atau proses otomatis lain.
Pencatatan yang berguna dapat mencakup identitas agent, identitas peminta, tugas yang dijalankan, alat yang dipanggil, waktu tindakan, objek yang terdampak, hasil eksekusi, serta persetujuan yang diberikan jika diperlukan.
Pencatatan juga perlu memperhatikan privasi dan keamanan. Log yang terlalu lengkap dapat menyimpan informasi sensitif yang tidak diperlukan. Organisasi perlu menentukan data yang dicatat, siapa yang dapat mengaksesnya, berapa lama data disimpan, dan bagaimana integritas log dilindungi.
Untuk tindakan berisiko tinggi, catatan harus membantu menghubungkan permintaan awal, keputusan, persetujuan, dan hasil akhir. Dengan begitu, organisasi memiliki dasar yang lebih kuat untuk audit, investigasi, dan perbaikan kontrol.
Cara Mengamankan AI Agent: Kontrol yang Perlu Diprioritaskan
Tidak ada satu kontrol yang dapat menghilangkan semua risiko AI agent. Pendekatan yang lebih kuat menggabungkan identitas, hak akses, validasi tindakan, pengawasan, dan respons insiden.
1. Terapkan Identitas Agent yang Dapat Diaudit
Setiap agent atau konteks eksekusi perlu dapat dibedakan sesuai kebutuhan sistem. Hindari penggunaan kredensial bersama yang membuat tindakan sulit ditelusuri.
Identitas harus terhubung dengan kebijakan otorisasi dan pencatatan aktivitas. Jika agent dinonaktifkan atau dicurigai disalahgunakan, organisasi perlu memiliki cara untuk mencabut aksesnya tanpa mengganggu identitas atau layanan lain yang tidak terkait.
2. Gunakan Least Privilege dan Pembatasan Konteks
Berikan akses minimum yang diperlukan. Pisahkan izin membaca dan mengubah data, batasi cakupan sumber informasi, dan hindari akses permanen jika izin sementara dapat memenuhi kebutuhan.
Bila memungkinkan, izin dapat diberikan untuk tugas tertentu dan dicabut setelah tugas selesai. Pendekatan ini membantu mengurangi risiko dari kredensial yang tersimpan terlalu lama atau agent yang memperoleh kemampuan di luar kebutuhan awal.
3. Wajibkan Persetujuan untuk Tindakan Berisiko Tinggi
Tidak semua tindakan memerlukan persetujuan manusia. Pekerjaan berulang dengan dampak rendah dapat diotomatisasi jika kontrolnya memadai. Namun, tindakan seperti menghapus data penting, mengubah hak akses, mengirim informasi sensitif ke pihak luar, atau memulai transaksi bernilai tinggi dapat memerlukan persetujuan tambahan.
Kriteria persetujuan sebaiknya ditentukan berdasarkan dampak dan konteks, bukan hanya berdasarkan jenis model AI yang digunakan.
Persetujuan juga harus bermakna. Peninjau perlu mengetahui tindakan yang akan dilakukan, objek yang terdampak, dan konsekuensi yang relevan. Tombol persetujuan tanpa konteks yang cukup tidak memberikan pengawasan yang efektif.
4. Validasi Setiap Tindakan pada Lapisan Eksekusi
Jangan hanya mengandalkan agent untuk mematuhi instruksi. Sistem yang menjalankan tindakan perlu memeriksa apakah permintaan tersebut diizinkan.
Misalnya, sebelum API mengubah data, sistem dapat memeriksa identitas pemanggil, cakupan izin, format parameter, objek yang dituju, dan kebijakan bisnis yang berlaku. Dengan cara ini, kontrol tetap berjalan meskipun agent menghasilkan keputusan yang salah.
Validasi pada lapisan eksekusi sangat penting karena model AI dapat menghasilkan keluaran yang tidak konsisten atau salah memahami konteks.
5. Terapkan Pemantauan dan Batas Dampak
Pantau tindakan agent, bukan hanya kualitas jawabannya. Aktivitas yang perlu diperhatikan dapat mencakup lonjakan pemanggilan alat, akses ke sumber data yang tidak biasa, percobaan tindakan yang ditolak, perubahan berulang, atau penggunaan hak akses di luar pola normal.
Tentukan juga batas dampak, seperti batas jumlah perubahan, daftar tujuan yang diizinkan, atau persyaratan pemeriksaan untuk tindakan tertentu. Sediakan mekanisme untuk menghentikan agent dan mencabut akses ketika terdeteksi aktivitas mencurigakan.
Pemantauan perlu disertai prosedur respons insiden yang jelas. Tim harus mengetahui siapa yang berwenang menghentikan agent, bagaimana mengamankan bukti, dan bagaimana memulihkan sistem setelah insiden.
6. Uji Agent Sebelum dan Sesudah Penerapan
Pengujian sebaiknya mencakup lebih dari sekadar apakah agent dapat menyelesaikan tugas yang diharapkan. Organisasi perlu memeriksa bagaimana agent menangani instruksi yang bertentangan, input berbahaya, data yang tidak lengkap, kegagalan alat, dan batas hak akses.
Pengujian juga perlu dilakukan kembali ketika model, prompt, alat, konektor, kebijakan, atau alur kerja berubah. Perubahan pada satu komponen dapat memengaruhi perilaku sistem secara keseluruhan.
Hasil pengujian harus dicatat, termasuk skenario, kondisi, hasil, keterbatasan, dan tindakan perbaikan. Jangan menyimpulkan bahwa agent aman secara menyeluruh hanya karena berhasil melewati sejumlah skenario pengujian.
Apa yang Ditekankan Laporan Keamanan 2026?
Sejumlah publikasi pada 2026 memberikan konteks bagi organisasi yang mulai menerapkan agent.
Gartner menyoroti kebutuhan pengawasan keamanan terhadap agentic AI dan penyesuaian manajemen identitas serta akses untuk AI agent. Implikasi praktisnya adalah organisasi perlu mengetahui agent apa yang digunakan, membedakan penggunaan yang disetujui dari penggunaan yang tidak dikelola, dan menyiapkan kontrol serta prosedur respons insiden yang sesuai. Baca laporan Gartner tentang tren keamanan siber 2026.
World Economic Forum, melalui Global Cybersecurity Outlook 2026, melaporkan bahwa 94% responden surveinya memperkirakan AI akan menjadi pendorong paling signifikan perubahan keamanan siber. Laporan itu juga mencatat bahwa proporsi organisasi yang menilai keamanan alat AI sebelum penerapan meningkat dari 37% pada 2025 menjadi 64% pada 2026.
Angka tersebut merupakan hasil survei dan menggambarkan pandangan atau praktik responden. Angka itu tidak boleh ditafsirkan sebagai tingkat insiden keamanan AI di seluruh dunia atau sebagai bukti bahwa setiap organisasi telah menerapkan kontrol yang efektif.
WEF juga membahas kerentanan terkait AI sebagai perhatian yang berkembang. Bagi organisasi, hal ini memperkuat alasan untuk memasukkan evaluasi keamanan AI ke dalam proses pengadaan, pengembangan, dan penerapan sistem.
NIST pada Februari 2026 menerbitkan makalah konsep yang mengeksplorasi identitas dan otoritas software agent. Publikasi ini menunjukkan adanya pekerjaan untuk menyesuaikan konsep identitas dan otorisasi dengan sistem yang dapat bertindak secara otomatis. Namun, makalah konsep tersebut tidak boleh disebut sebagai standar final.
OWASP menyediakan Top 10 for Agentic Applications 2026 yang membahas kategori risiko pada aplikasi agentik, termasuk manipulasi tujuan, penyalahgunaan alat, penyalahgunaan identitas atau hak istimewa, dan risiko rantai pasok. Daftar tersebut berguna sebagai kerangka untuk mengenali area yang perlu diuji, tetapi tidak menggantikan penilaian risiko yang spesifik terhadap sistem organisasi.
Checklist Keamanan AI Agent untuk Organisasi
Sebelum menerapkan AI agent ke proses kerja yang penting, organisasi dapat menggunakan checklist berikut sebagai titik awal.
- Inventarisasi semua agent yang digunakan, termasuk agent yang dibuat tim internal dan yang disediakan vendor.
- Dokumentasikan pemilik, tujuan, model, alat, konektor, dan sistem yang dapat diakses setiap agent.
- Tetapkan identitas yang dapat ditelusuri dan hindari kredensial bersama tanpa kontrol yang memadai.
- Batasi hak akses berdasarkan tugas dan prinsip least privilege.
- Pisahkan izin membaca, mengubah, menghapus, dan mengirim data.
- Tentukan tindakan yang memerlukan persetujuan manusia.
- Validasi parameter dan otorisasi pada lapisan eksekusi.
- Uji prompt injection, penyalahgunaan alat, dan upaya melampaui hak akses.
- Aktifkan log yang cukup untuk audit tanpa menyimpan data sensitif yang tidak diperlukan.
- Tentukan batas tindakan, mekanisme penghentian, dan prosedur pemulihan.
- Tinjau keamanan kembali setelah perubahan model, alat, prompt, atau alur kerja.
- Siapkan prosedur respons insiden khusus untuk tindakan yang dilakukan agent.
Checklist ini bukan sertifikasi keamanan dan tidak menjamin seluruh risiko telah dihilangkan. Gunakan sebagai dasar peninjauan yang kemudian disesuaikan dengan arsitektur, jenis data, dampak bisnis, dan kewajiban organisasi.
Kesimpulan
Keamanan AI agent pada 2026 semakin berkaitan dengan kemampuan organisasi mengendalikan tindakan otomatis. Identitas yang tidak jelas, hak akses terlalu luas, prompt injection, penyalahgunaan alat, dan pencatatan yang lemah dapat meningkatkan risiko ketika agent terhubung ke sistem nyata.
Pendekatan yang lebih aman tidak hanya mengandalkan model agar memberikan jawaban yang benar. Organisasi perlu menerapkan identitas yang dapat diaudit, hak akses minimum, validasi tindakan, persetujuan untuk operasi berisiko tinggi, pemantauan, dan prosedur pemulihan.
Langkah pertama yang realistis adalah memetakan agent yang sudah digunakan dan mendokumentasikan apa yang dapat dilakukan masing-masing agent. Setelah itu, organisasi dapat menyesuaikan izin, menguji skenario serangan yang relevan, dan memastikan setiap tindakan penting dapat ditelusuri.
AI agent dapat membantu mengotomatisasi pekerjaan, tetapi kewenangannya harus tetap sesuai tujuan dan risiko. Semakin besar kemampuan agent untuk bertindak, semakin penting kontrol yang membatasi, memverifikasi, dan mencatat tindakannya.
💡 Riset Terkait: Post-Quantum Cryptography pada 2026: Standar NIST dan Tantangan Migrasi Sistem Digital
Pertanyaan yang Sering Diajukan (FAQ)
Klarifikasi teknis terverifikasi untuk kemudahan pemahaman pengguna.
Keamanan AI agent adalah serangkaian kontrol untuk melindungi agent, data, alat, dan sistem yang terhubung dengannya. Cakupannya meliputi identitas, hak akses, keamanan input, validasi tindakan, pemantauan, dan respons insiden.
Topik & Industri Terkait:
Analisis Terkait Aplikasi & Software
Eksplorasi mendalam arsitektur komputasi, beban kerja perusahaan, dan infrastruktur modern.
Arsitektur Cold Start pada Edge Runtimes untuk Aplikasi Enterprise
Mengupas arsitektur cold start pada edge runtimes, optimasi biner WebAssembly, mitigasi latensi jaringan QUIC, dan strategi skalabilitas enterprise.
Evolusi Digital Entertainment Portal & Arsitektur JKT88 Modern
Analisis komprehensif evolusi digital entertainment portal pada ekosistem JKT88, menyoroti inovasi arsitektur sistem dan pengalaman pengguna daring.
Implementasi Zero Trust untuk Proteksi Infrastruktur Layanan Publik Digital
Kajian arsitektur keamanan layanan publik digital berbasis Zero Trust Architecture, integrasi manajemen identitas NIST, dan enkripsi transport tingkat lanjut.